
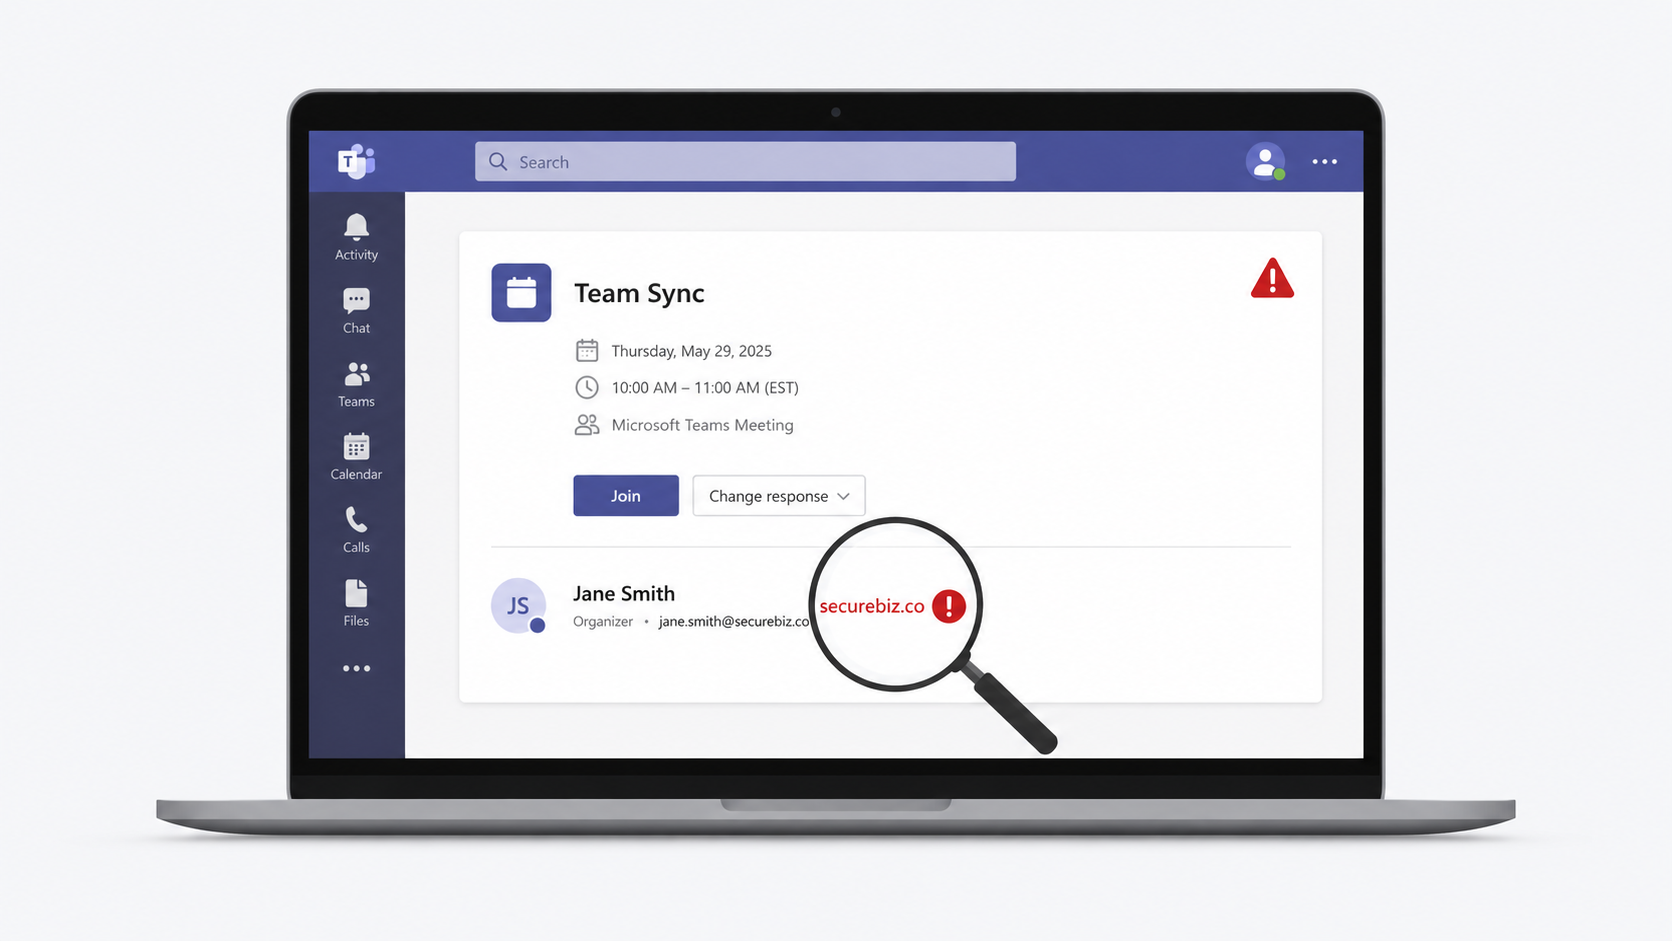
Les cybercriminels utilisent désormais de fausses invitations Microsoft Teams, envoyées depuis des adresses de courriel usurpées ou très ressemblantes à des adresses légitimes, pour tromper leurs victimes.
Pourquoi une simple invitation à une réunion peut-elle être dangereuse ?
Accepter une fausse invitation peut vous rediriger vers une page de connexion frauduleuse afin de voler vos identifiants Microsoft 365. Dans certains cas, l’invitation peut également contenir des liens ou des fichiers malveillants permettant aux attaquants d’accéder à votre compte, votre ordinateur ou au réseau de l’entreprise.
Comment détecter une fausse invitation Microsoft Teams ?
Vérifications essentielles avant d’accepter
Avant d’accepter une invitation, vérifiez systématiquement :
- L’adresse de l’expéditeur : méfiez-vous des adresses légèrement modifiées
- Le nom de domaine utilisé : un seul caractère différent peut trahir une usurpation
- L’origine de la réunion : assurez-vous que la réunion était bien attendue.
En cas de doute, contactez directement l’organisateur par un autre moyen (Teams, téléphone ou messagerie interne) et ne saisissez jamais vos identifiants sur une page ouverte depuis un lien suspect.
La vigilance comme première ligne de défense
Les tentatives d’hameçonnage deviennent de plus en plus crédibles, mais quelques vérifications suffisent souvent à les déjouer.
En restant vigilant et en vérifiant systématiquement l’origine des invitations reçues, chacun contribue à renforcer la sécurité de l’entreprise.
Renforcez la sécurité de l’information de votre organisation. Consultez nos experts !
N’hésitez pas à partager ce billet avec vos collègues et partenaires. La sécurité informatique est l’affaire de tous !

Laisser un commentaire